Safari 早就沒有 Cookie,為什麼這次 iOS 27 讓整個廣告業慌了?
聽到「Apple 在 Safari 封鎖廣告追蹤」,你可能會問:Safari 不是早就沒有 Cookie 了嗎?
Safari 從 2020 年 3 月起就預設擋掉第三方 Cookie。可是 iOS 27 推出後,美國廣告科技圈吵了好幾週:The Trade Desk(TTD)的廣告在新版 Safari 上出不來,LiveRamp、UID2、ID5 這些 ID 業者連不到自己的網域,還傳出有廣告主付了錢、廣告卻沒有呈現。
差別在於,這次 Apple 擋的東西換了。過去擋的主要是第三方 Cookie 和幾種追蹤手法,這次多擋了 Safari 對特定公司網域發出的跨站請求。TTD 的投放已在測試版修好,更難回答的問題還在:看過串流廣告、點過手機廣告、最後進網站的人,究竟是不是同一個人?
Safari 擋第三方 Cookie 六年,ID 業者換個方法繼續認人
擋第三方 Cookie,是不讓新聞網頁裡載入的外站程式,去讀寫它們自家網域的 Cookie。ID 業者的對策是換個地方存、換個方法認。以名單上的 UID2、LiveRamp、ID5 為例,它們都提供瀏覽器端的接法:網頁上的程式連回業者的網域產生或更新識別碼,再存進新聞網站自己的儲存空間(第一方 Cookie 或瀏覽器的本機儲存)。UID2 也有伺服器端的接法,由發布商自己的伺服器去換識別碼,但要動到發布商的系統。
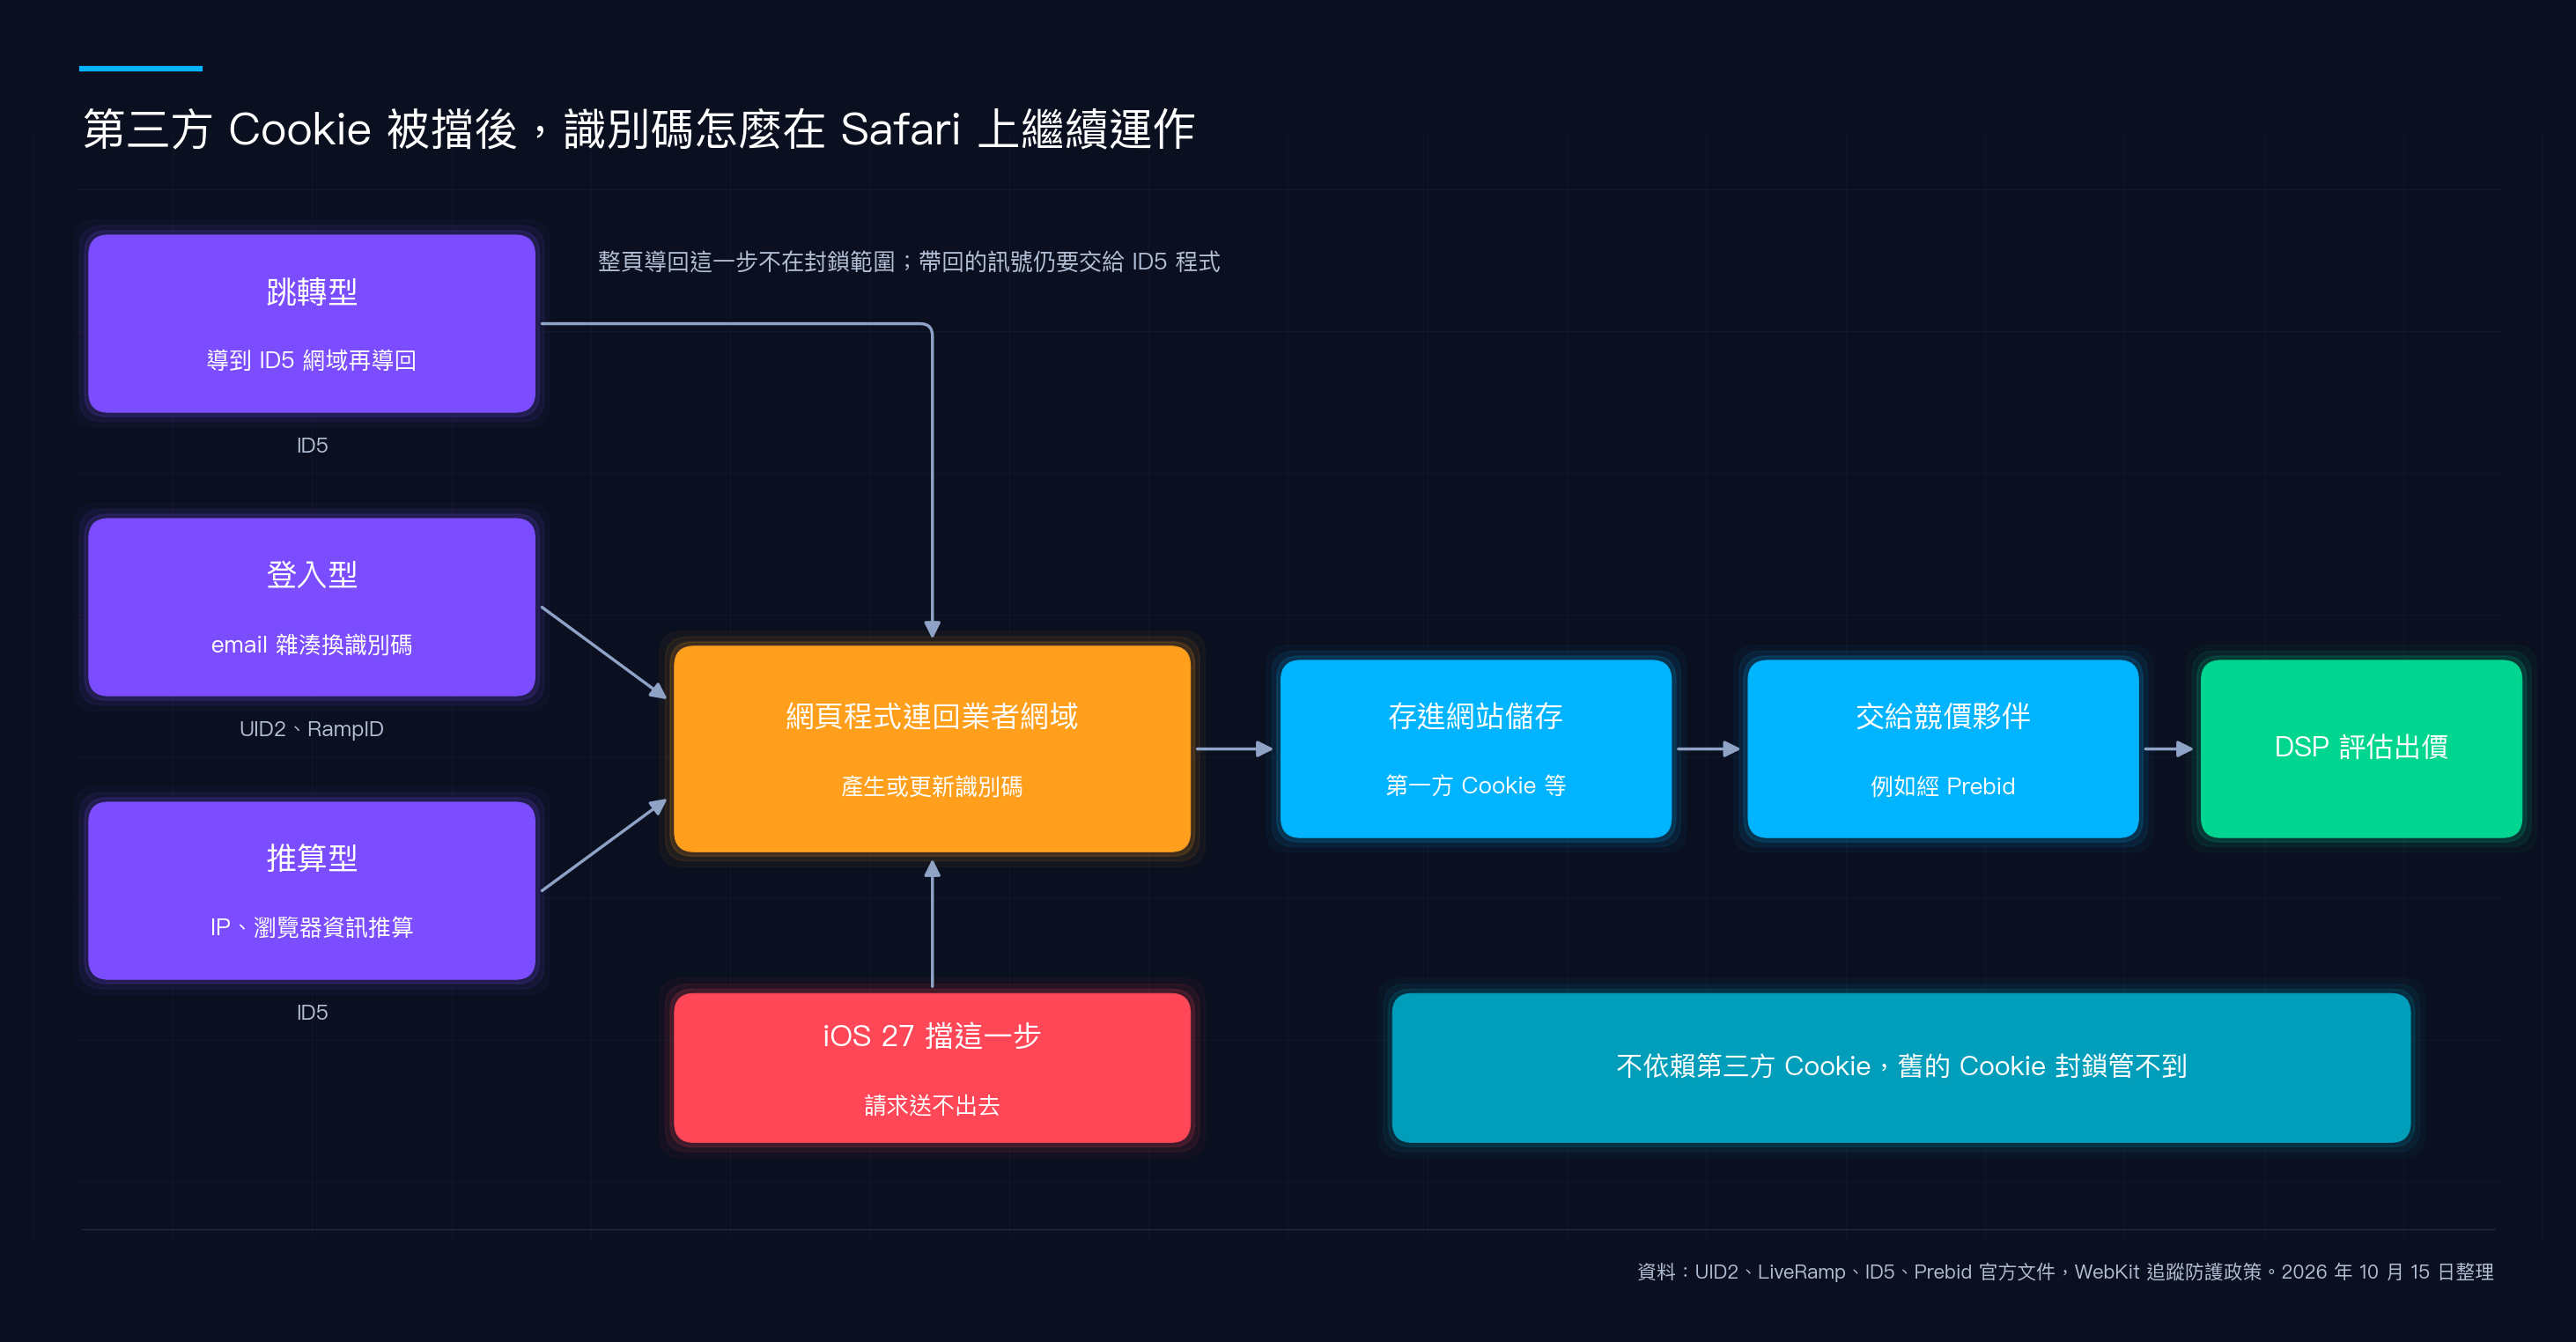
常見做法有三種,業者通常會混著用:
- 登入型:瀏覽者登入或訂電子報時留下 email,網頁程式把 email 雜湊後送到業者網域,換回一串加密識別碼。UID2(Unified ID 2.0)連的是 uidapi.com,識別碼存在網站的本機儲存;LiveRamp 的 RampID 由它的 ATS 程式把雜湊 email 換成加密 email ,存進第一方 Cookie 或本機儲存。
- 跳轉型:瀏覽者同意、而且還沒有有效的 TrueLink 識別碼或需要更新時,網頁先把瀏覽器導到 ID5 的網域繞一圈再導回來,網址帶回加密訊號,存成網站的第一方 Cookie,再交給 ID5 的整合程式產生識別碼。
- 推算型:沒有登入資料時,用 IP 位址、瀏覽器資訊這類較弱的訊號推算是不是同一個人。據報導引述 ID5 文件,登入型的確定訊號會被用來訓練它的機率模型。
使用者識別碼存在網站自己的儲存空間,只能讓這個網站記住讀者;不同網站能不能對上同一個人,還要靠業者比對共同的訊號,例如同一個 email 雜湊。拿到識別碼之後,網頁上的競價程式(例如 Prebid)會把它交給支援的競價夥伴,再傳到 DSP(Demand-Side Platform)評估是否出價。很多 DSP 只對能鎖定受眾的版位出價,所以資料與 ID 業者會在 Safari 的競價請求裡塞入這類識別碼,讓這些曝光有人買。
這就是灰色地帶。這些做法不依賴第三方 Cookie,技術上沒有違反封鎖第三方 Cookie 的規則;但 WebKit 的追蹤防護政策把經由網址傳遞識別資料的跳轉追蹤、用 IP 位址與瀏覽器資訊辨識使用者的指紋辨識都列為追蹤,並寫明規避追蹤防護會被當成資安漏洞處理,可以不事先通知、只針對特定業者加限制。Apple 沒說這次為什麼封,但名單上除了 TTD 的投放網域,其餘都是這類身分與資料業者的網域。
Apple 過去的 ITP(Intelligent Tracking Prevention)、2020 年全面預設封鎖第三方 Cookie、ATT(App Tracking Transparency),限制的是第三方 Cookie、網站儲存的期限、部分跳轉與網址追蹤,以及 App 追蹤要先取得同意。iOS 27 另外直接看請求要送去哪個網域。UID2 官方文件已改寫:從 iOS 27 起,WebKit 封鎖瀏覽器對 uidapi.com 的請求,iOS 上所有瀏覽器(包括 Chrome)和 macOS 27 的 Safari,都無法在瀏覽器端產生或更新 UID2,官方建議改走伺服器端。
這次 Apple 擋的是連線,連投放網域一起斷
iOS 27 在 9 月 14 日推出,版本說明沒提封鎖名單。TTD 事後開的工單列出被擋的網域:TTD 的 adsrvr.org、UID2 的 uidapi.com、ID5 的 id5-sync.com 與 eu-1-id5-sync.com、LiveRamp 的 rlcdn.com 與 pippio.com、發布商受眾資料業者 Permutive 的 permutive.com,以及 Experian 旗下 Audigent 的 ad.gt,共 8 個業者網域。
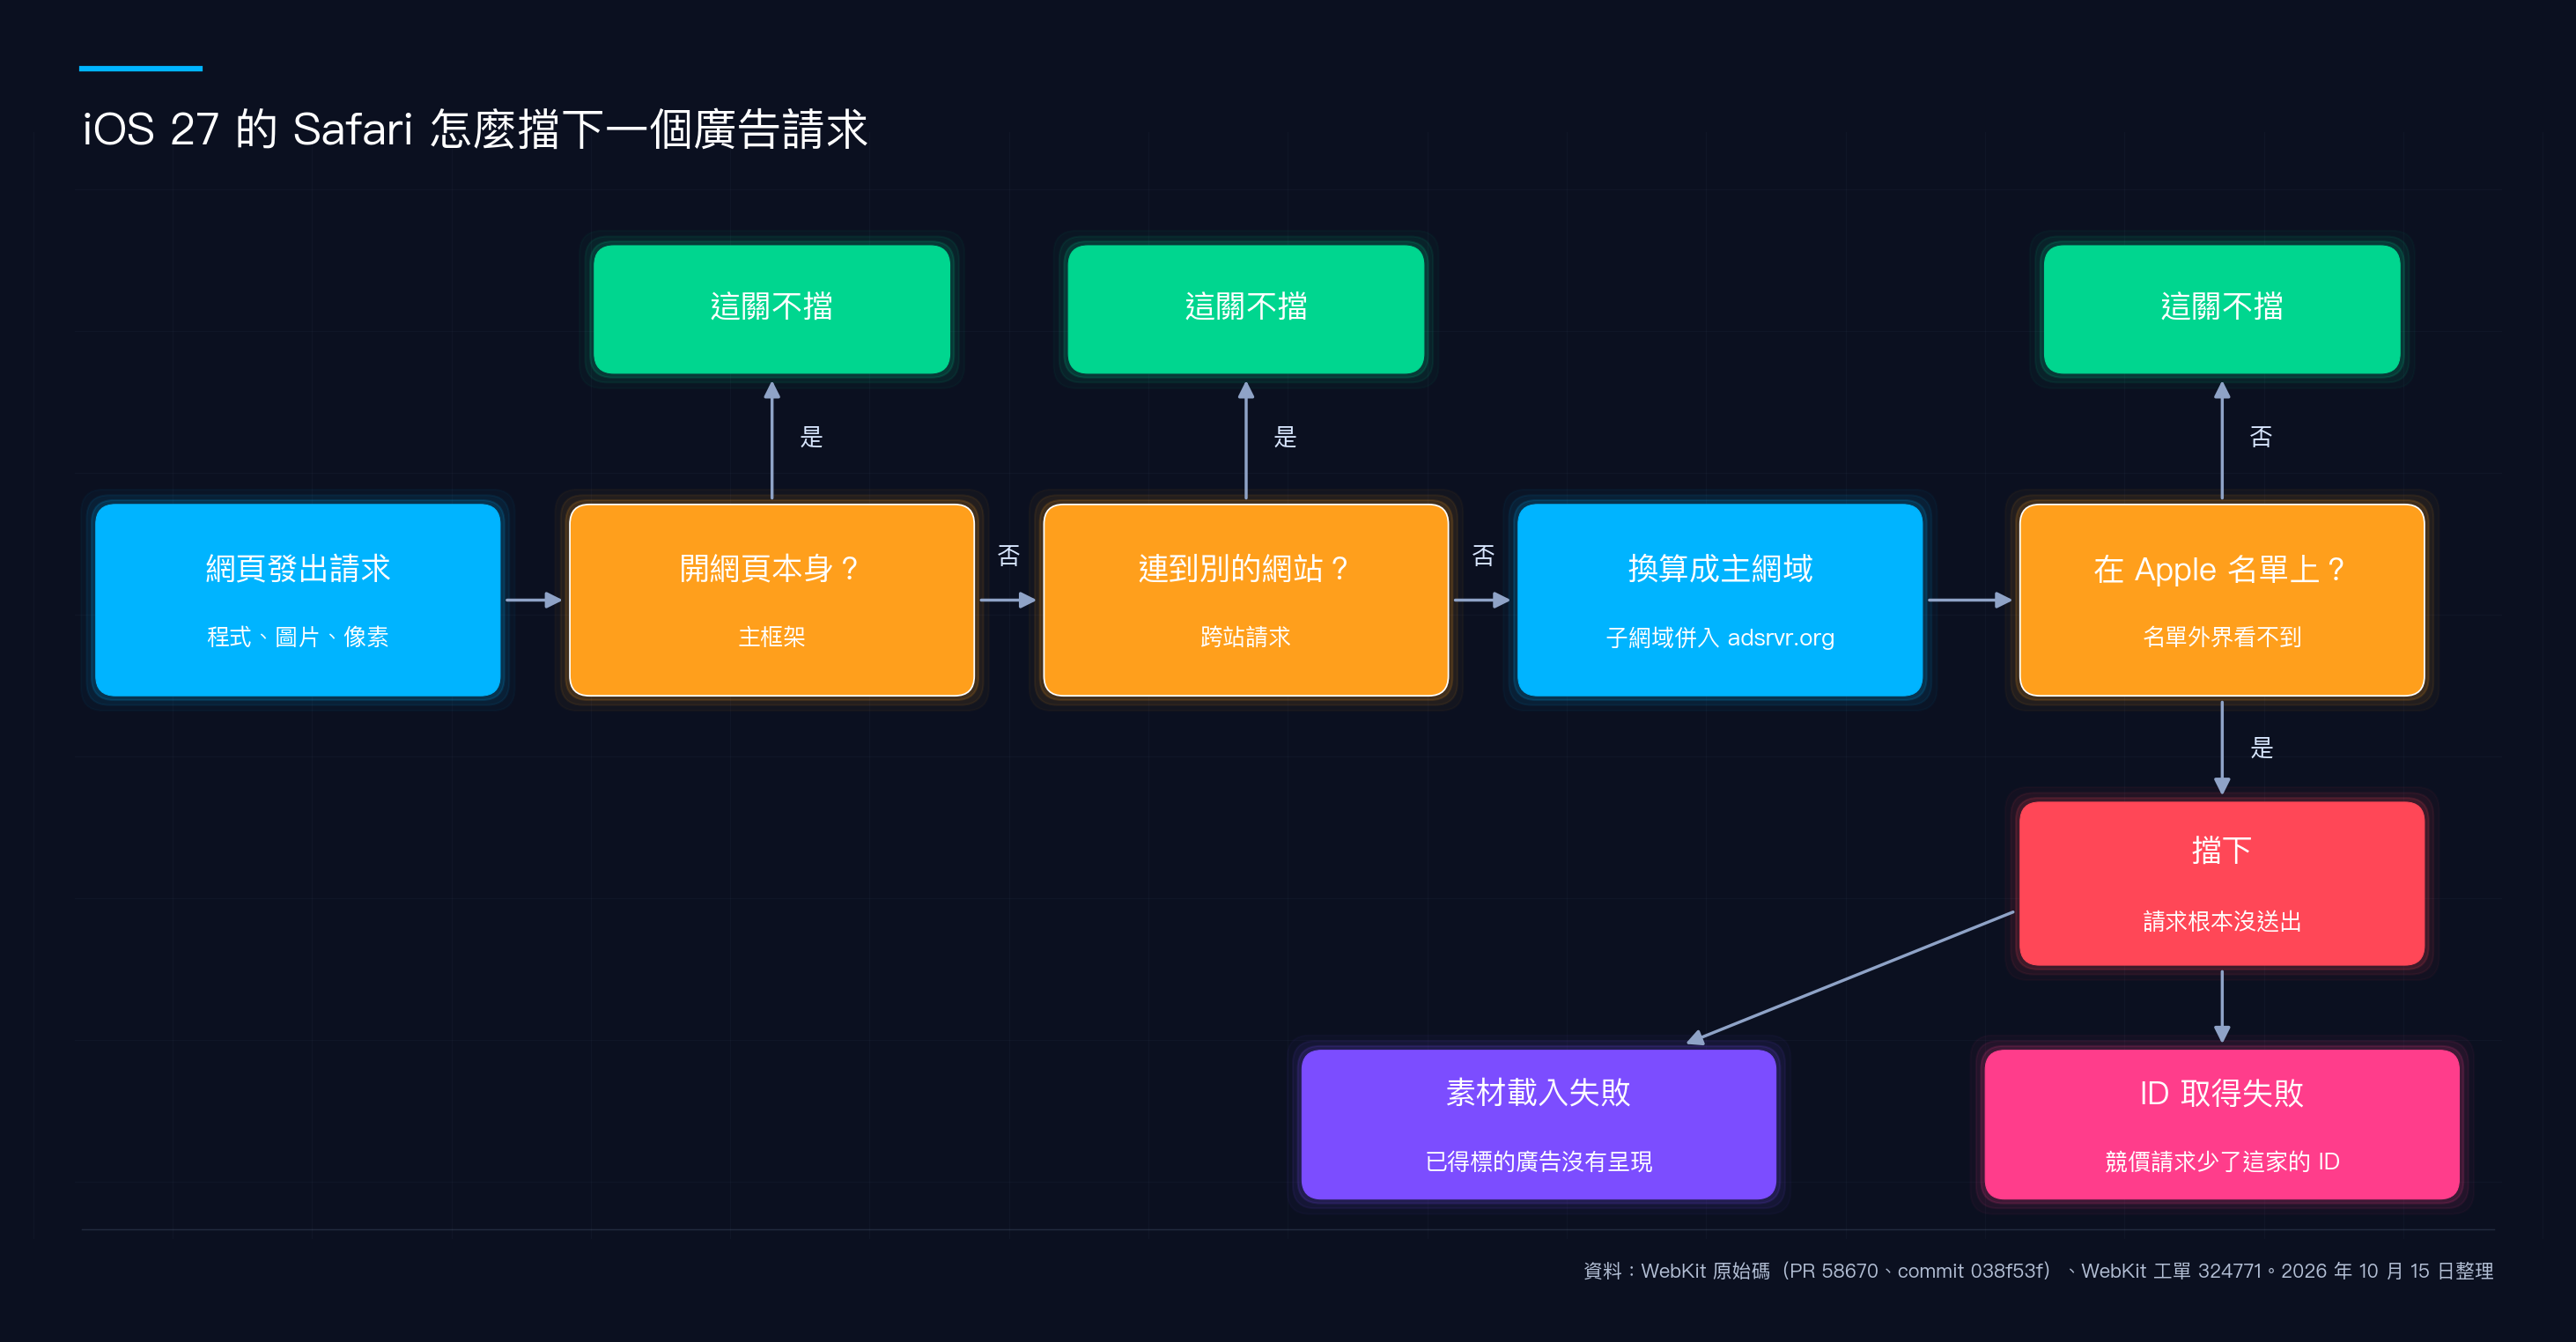
機制藏在 Safari 的開源瀏覽器引擎 WebKit 裡。讀者用 iOS 27 的 Safari 打開一篇新聞,網頁會同時發出幾十個請求,Safari 負責連線的網路程序會對每一個請求依序檢查:
- 分辨類型:開網頁本身(主框架)不受這道檢查;網頁裡載入的程式、圖片、追蹤像素、iframe 這類子資源,才往下檢查。
- 看目的地:連回同一個網站的請求不受這道檢查,連到別的網站的跨站請求繼續檢查。
- 換算主網域:程式碼把主機名稱換算成可註冊網域,match.adsrvr.org 和 enduser.adsrvr.org 都算 adsrvr.org,名單以主網域比對,adsrvr.org 一命中,底下所有子網域符合條件的請求都會被擋。
- 比對名單:主網域在 Apple 的名單上,請求直接取消,根本沒送出去。名單本體在 Apple 內部,開源碼只看得到 2 月用 11 行程式碼加上的檢查開關。
- 不必另開設定:2 月的程式碼修改拿掉「要開進階隱私保護」的條件,7 月的修改取消「同一頁第一次先放行」。
請求被擋下,會有兩種後果。ID 業者的取得或更新請求失敗,競價請求裡就可能少了這家的 ID;TTD 的素材請求失敗,已得標的廣告就不會出現。TTD 工單附的截圖裡,一篇 Yahoo 文章頁上的 adsrvr.org 請求有 9 筆失敗。
TTD 受傷最直接,因為 adsrvr.org 是它投放廣告的根網域,還沒拿到修正的 iOS 27 正式版 Safari,就載入不了經這個網域投放的廣告。有分析研判 Apple 原本想擋的是用來比對 Cookie 的 match.adsrvr.org,但 Safari 以整個網域為單位封鎖,投放也一起斷了。兩位不具名的代理商採購透露,客戶的得標紀錄裡有 iOS 27 的曝光明顯沒有呈現:品牌得標、付了錢,沒有人看到廣告。
以前(iOS 27 之前,一般瀏覽模式):
- 擋的是 Cookie:Safari 擋第三方 Cookie,靠第三方 Cookie 做的跨站 ID 比對受影響。
- 連線照常:瀏覽器對 ad tech 網域的請求仍發得出去,封鎖第三方 Cookie 本身不擋素材請求,廣告照樣載得出來,只是比較難認出人,Safari 流量一直不好賣。
- ID 還能補:ID 業者靠網站自己的儲存空間,加上連回自家網域,還能補回一部分識別碼。
- 私密瀏覽例外:Safari 17 起的進階追蹤與指紋防護,會擋追蹤網域的請求,但預設只用在私密瀏覽,使用者也可以手動改成套用到所有瀏覽。
現在(iOS 27):
- 名單上全擋:TTD、UID2、ID5、LiveRamp、Permutive、Audigent 的 8 個網域,命中名單的跨站子資源請求都會被擋,一般瀏覽模式也一樣;開網頁本身不在這道檢查內。
- ID 取不到:靠瀏覽器直接向被封網域取得或更新識別碼的接法失效。
- 廣告送不出:TTD 的投放網域也在名單上,得標、付了錢的廣告沒有呈現;這部分已在 27.2 測試版解封。
- 名單外的部分服務照常:工單截圖裡 Google 的 ad.doubleclick.net 請求正常;Index Exchange 執行長說自家大致沒受影響;一份測試裡 LiveIntent、Lotame 也沒被擋。Lotame 和被封的 LiveRamp 同屬國際代理商集團陽獅(Publicis)。
- 下一個是誰不知道:名單不公開,WebKit 的政策寫明對試圖規避追蹤防護的業者,可以不先通知就追加限制。
整件事也少了事前說明。多位被封業者主管匿名表示,ITP 與 ATT 推出時 Apple 都發過說明、在開發者大會開過場次;這次他們多半是發布商客戶問起廣告為何不顯示,才發現自己被封。ID5 執行長 Mathieu Roche 也公開說 iOS 27「沒有預警、沒有諮詢就上線」,呼籲監管機關介入。10 月中 Prebid 年會 LiveRamp、ID5 同台座談,同台業者請大家分享怎麼因應,兩家代表都沒在台上說出真正看法。
TTD 等了 18 天結案,卡住的是 ID 業者
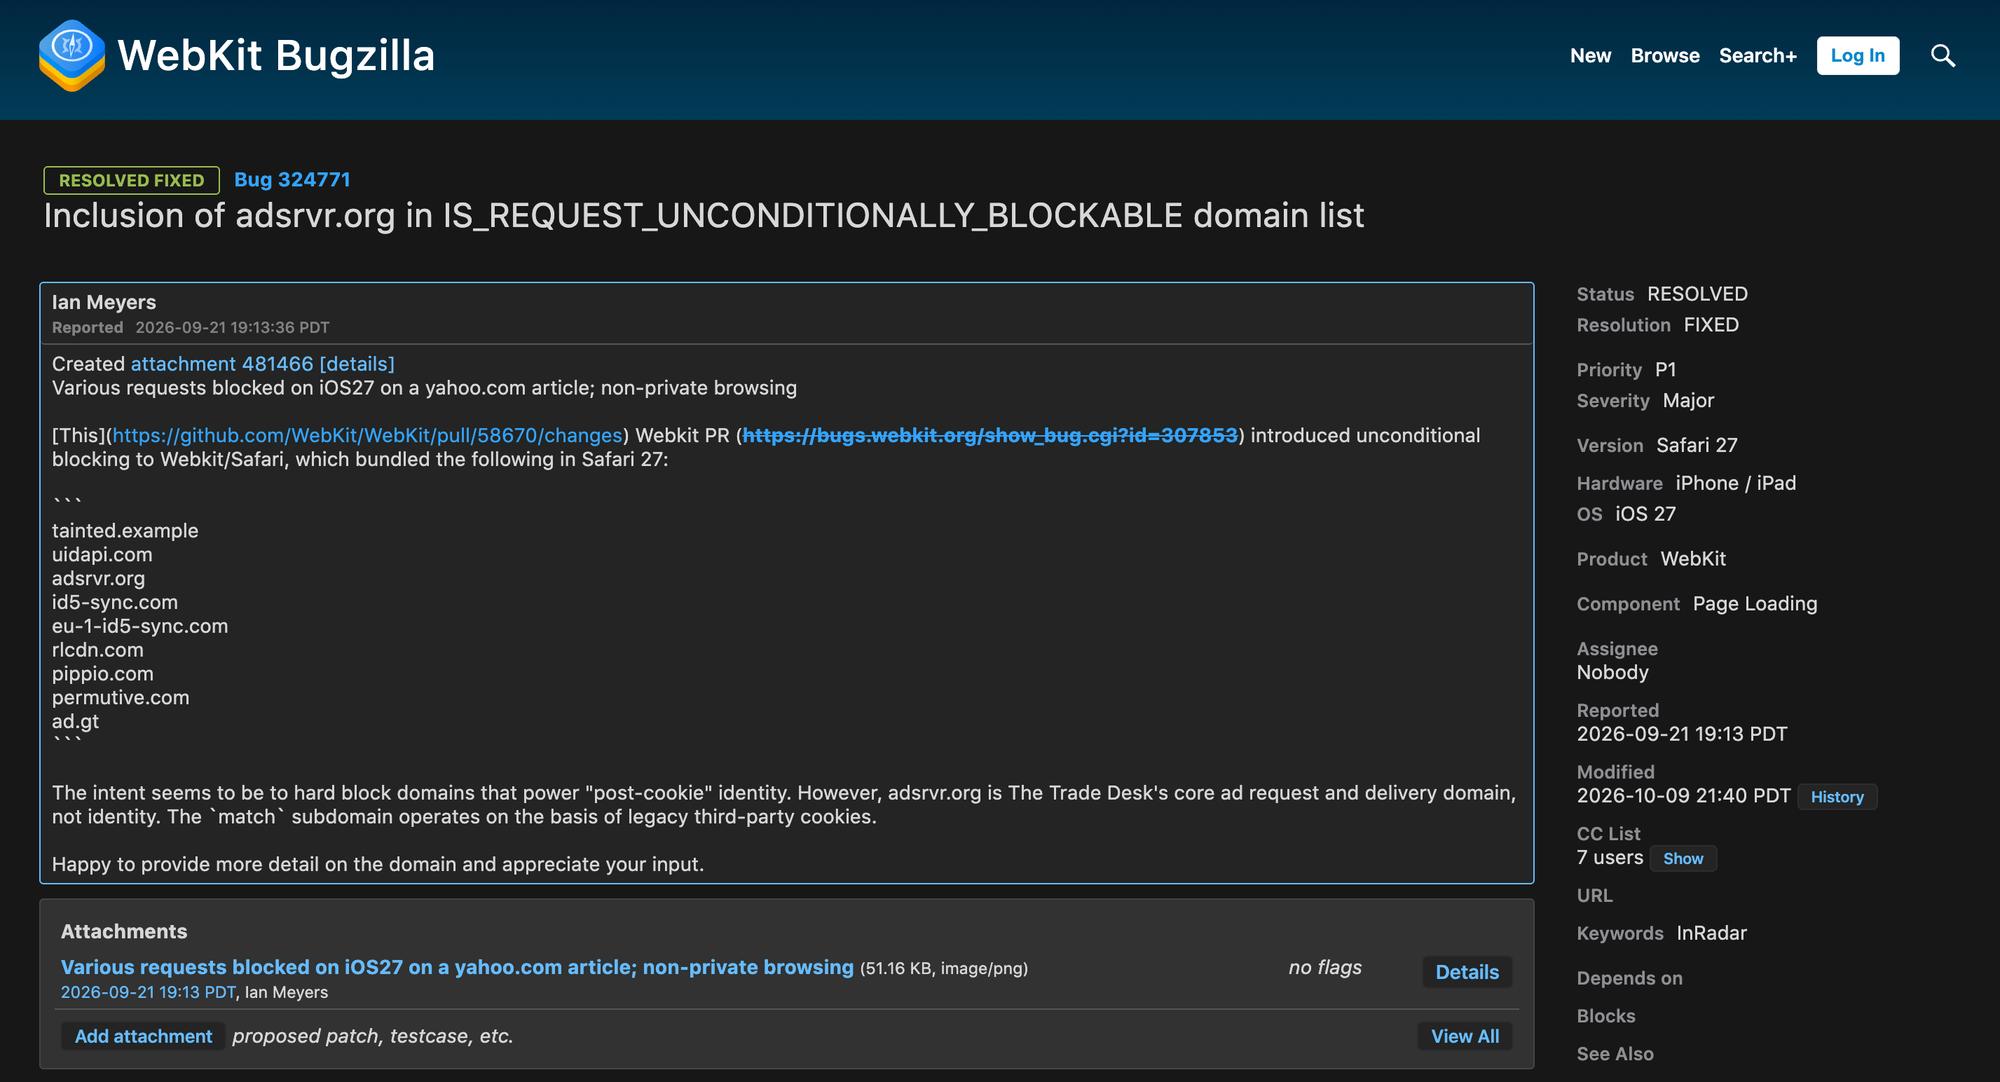
Sincera 共同創辦人 Ian Meyers(Sincera 已被 TTD 收購)在 9 月 21 日(美國太平洋時間,下同)開工單回報。10 月 5 日,開單兩週後,Apple 的 John Wilander 請 TTD 測 iOS 27.2 測試版;10 月 9 日他回了一句「確認已解決」,工單結案,前後 18 天。Apple 從頭到尾沒在工單上說明為什麼封,到 10 月上旬也沒回應媒體詢問。
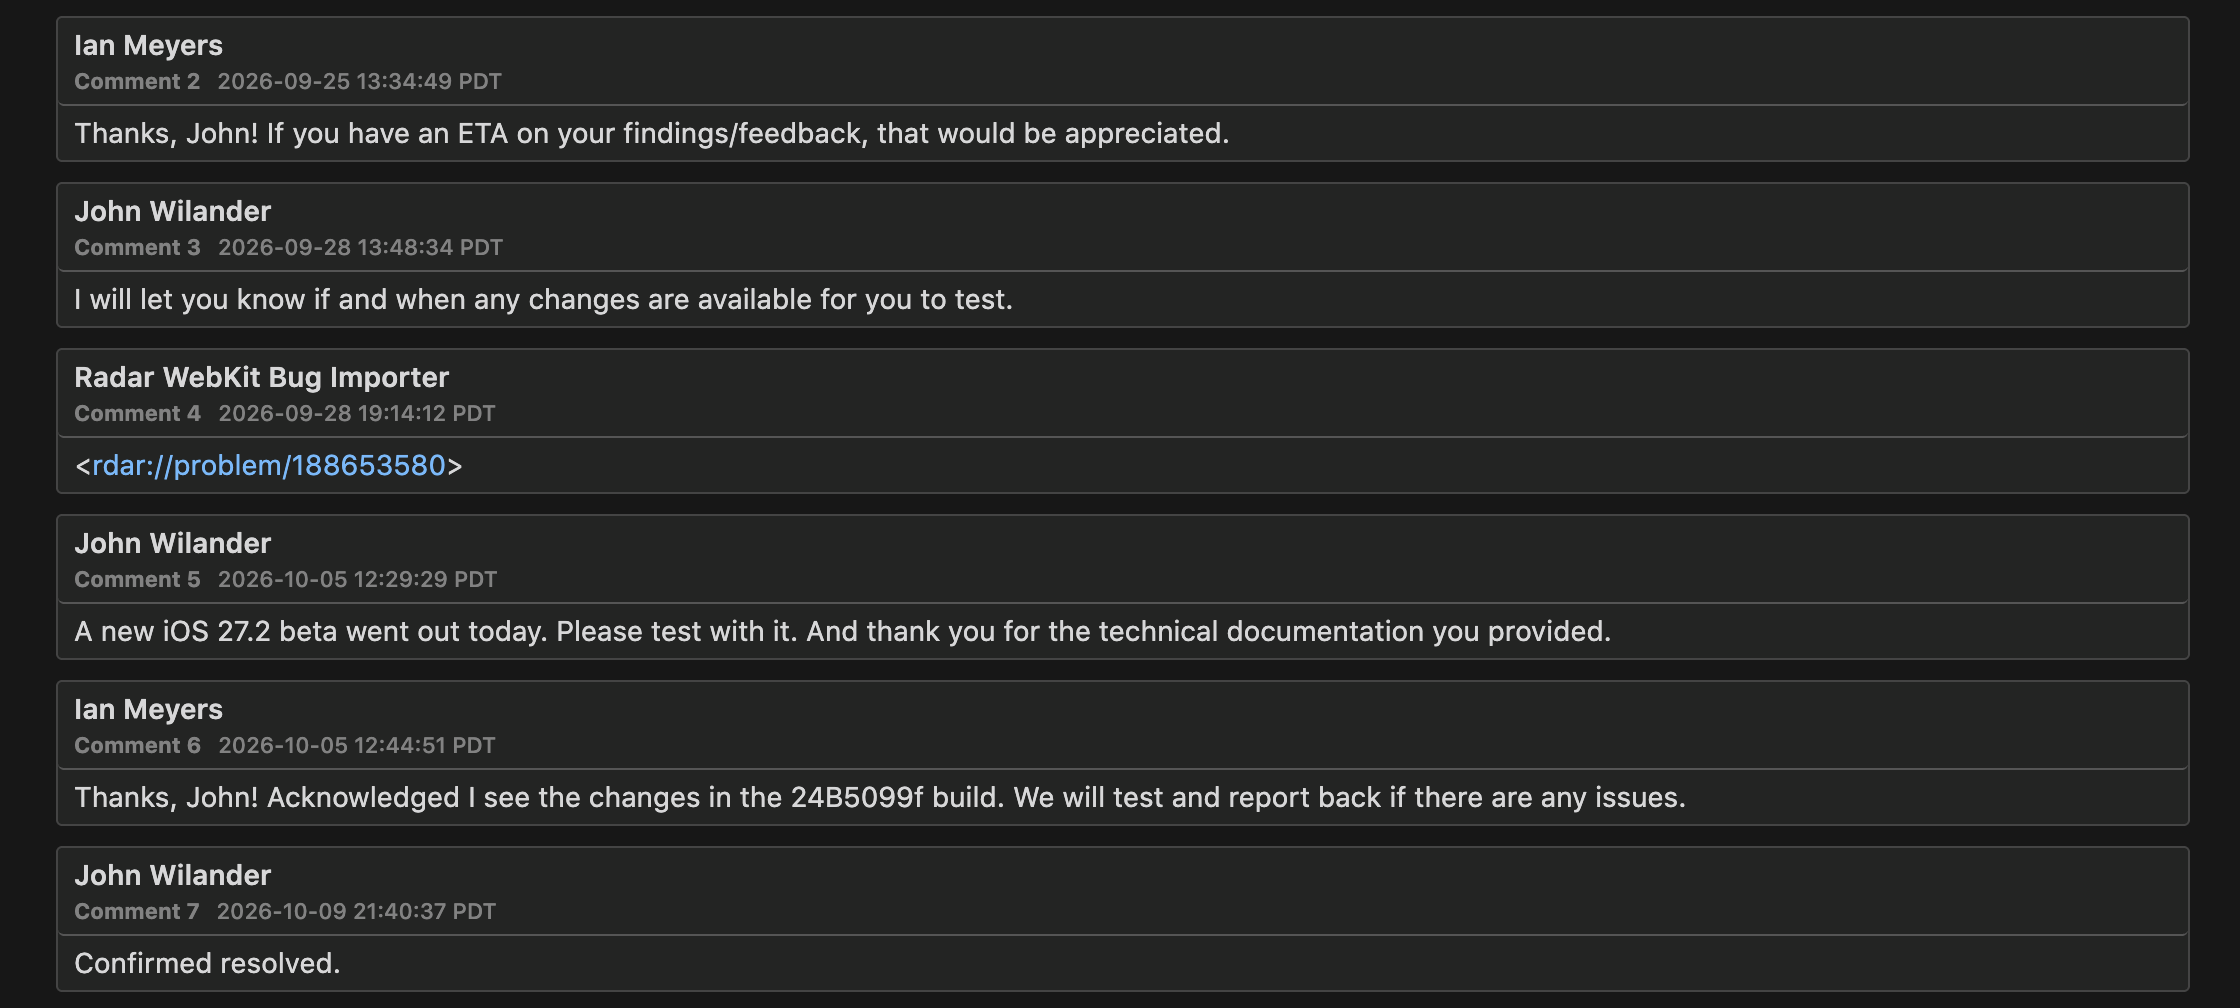
Apple 確認解決,不等於正式版使用者已經解封。截至 10 月 17 日,iOS 正式版只到 27.0.1,27.2 還在測試版第 4 版,報導預估修正最快月底才會送到正式版。在那之前,仍用正式版的 iPhone 照樣擋 TTD。
其他被封業者的處境更不明朗。Permutive 發現網域被封後,傳出先換新網域應急,同時把少數客戶遷到第一方產品。名單會不會擴大,說法也分歧:曾傳出 Apple 準備封鎖數百家業者,但一份 70 多個網域的測試只擋了最初那批。現有報導也沒看到公開的放行標準,其他 ID 業者很難比照 TTD 爭取放行。Index Exchange 執行長 Andrew Casale 的提問最直接:TTD 被放行,「這是恢復,還是承認了一個相當大的錯誤?」
競價已見損失,成效歸因也受波及
目前的災情有三塊:
- 競價收益:Aditude 替發布商管理 Prebid 競價,把版位同時分送多家 SSP(Supply-Side Platform)。它依客戶資料統計,已升級 iOS 27 的 Safari 讀者,每千次曝光收益(eCPM)跌了 10.5%;它估目前整體營收影響約 1%,兩位不具名的新聞發布商高層則說還沒感受到。
- 衡量與歸因:行銷人靠 LiveRamp、UID2 把串流廣告、手機廣告和網站流量對成同一個人,依賴被封請求的比對在 Safari 上缺了資料,跨通路歸因跟著斷線。TTD 在測試版修好的,是廣告送不送得到,其他身分網域沒解封,這塊仍可能接不上。
- 付了錢沒呈現:能不能拿回錢,要看發布商、SSP、DSP、廣告主之間一層層的合約。
報導預期影響會擴大:升級的人會變多,Apple 最後也會推更新給沒升級的人,正好碰上 ad tech 與發布商最賺錢的第四季旺季。
解方往伺服器端走,代價是資料可能變少
本刊上期提過,IAB Tech Lab 的 Trusted Server 可能是解方之一。不少發布商重新關注的一條路,是把廣告流程搬出瀏覽器。制定廣告技術標準的 IAB Tech Lab 推出開源專案 Trusted Server,白話說,就是換一個人去打電話:
- 現狀:讀者用 Safari 打開新聞網頁,手機要自己直接連數十家 ad tech 公司,每一通都經過 Safari,打給名單上號碼的那幾通(跨站請求)一撥就被掛斷。
- 改用 Trusted Server:搬過去的廣告流程,改由手機只連回新聞網站自己的伺服器,像是打給總機;總機再在後台替讀者聯絡各家 ad tech。
- 為什麼能避開這次的封鎖:Safari 只看得到手機打給總機的那一通,這是連回同一個網站的請求,不在封鎖的檢查範圍;總機和 ad tech 之間的往來發生在伺服器之間,Safari 看不到。報導據此推論,Apple 若要擋,就得擋新聞網站本身,那會讓所有 Safari 使用者打不開網站。
Aditude 則提供自家 Prebid Server(Prebid 競價程式的伺服器版),思路相同:在瀏覽器外處理廣告請求,再以 API 連 ID5、UID2、LiveRamp;這是供應商方案,報導沒有提供成效比較。
Trusted Server 在 2025 年 3 月就發表了,當時少有發布商付諸行動。IAB Tech Lab 隱私與資料資深總監、Trusted Server 產品負責人 Rowena Lam 說,10 月初 Advertising Week 那週有大量發布商來詢問或承諾測試。
她預計到 2027 年初會有正式環境等級的測試,GitHub 專案目前還沒有發布任何 Release。美國媒體集團 Paradium(8 月由 Arena Media Group 更名)旗下有男性戶外生活雜誌 Men's Journal,以及隨美國週日報紙發行多年的生活雜誌 Parade。它原本靠受眾資料業者 Permutive 替讀者分群,Safari 上失效後,已把 Permutive 的程式改走 Trusted Server 測試。Paradium 營收與資料主管 Stephanie Mazzamaro 說,這做法預期有助於 ID 存續和競價資料,但可視度、驗證、讓買方接受發布商的數字,還有大部分工作要做。
伺服器端也有限制。ID 業者若改在客戶自己的系統裡運作,只看得到客戶授權的資料;能恢復多少比對,要看可用的訊號、授權範圍與合作方支援。素材或驗證請求如果仍由瀏覽器向被封網域發出,還是會被擋。
台灣 iOS 過半,Safari 流量的價值要重新算
依網站流量統計服務 StatCounter 的頁面瀏覽量份額,台灣行動裝置近 12 個月平均有 56% 來自 iOS、42% 來自 Safari;9 月單月是 51.6% 與 38.8%,仍是手機流量的一大塊。這是瀏覽量份額,不能直接當成使用者比例或廣告損失。
- 發布商:請廣告營運與工程團隊,在日期、版位與流量來源相近的條件下,按 iOS 版本比對 Safari 的廣告請求量、呈現率與 eCPM,並確認服務商的修正適用正式版還是測試版。
- 品牌:請代理商確認合作的 DSP、SSP 實際呼叫哪些身分網域,並查 iOS 27 Safari 的身分配對率(拿不到就先看識別碼附帶率與請求失敗率)與可歸因轉換有沒有變化。
- 對帳:透過 TTD 買的 Safari 曝光,分開核對得標、計費與素材載入紀錄。
結論
Safari 早就擋掉第三方 Cookie,業界這次慌的是:Apple 可以不先通知,就讓 Safari 擋下特定公司網域的連線,而名單只有 Apple 看得到。
本刊認為,接下來要看誰能把身分比對搬進發布商與品牌自己的伺服器,還讓買方願意買單。
對依賴這批服務變現的台灣發布商來說,Safari 流量在海外早就被認為難賣,現在連靠使用者識別碼補回來的那一塊都可能賣不動。因此,要不要把廣告流程從瀏覽器端搬到伺服器端,已經是收入問題,不只是技術選項。(by Brick)